Omada Business Network Thailand
 Facebook ad: “𝐂𝐚𝐬𝐞 𝐒𝐭𝐮𝐝𝐲 110 สาขา แต่ใช้ Public IP แค่…”
Ran for 30 days, from June 30 to July 30, 2026, the last day Crush saw it.
Run by Omada Business Network Thailand on Facebook. Crush is not the advertiser and does not verify its claims. See this ad in Meta's Ad Library(opens in a new tab)
Want an ad like this for your product?
Crush makes new ad images for your product from this ad: your logo, your product photo, your offer.
Trials from $19.95 USD, then $79.95 USD a month. Cancel anytime.
About this ad
- Meta Ad Library ID
- 1359661249454552
- Platforms
- Facebook, Instagram, Audience Network, WhatsApp and Threads
- Relaunches
- 0
- Niche
- AI & Software
Ad text
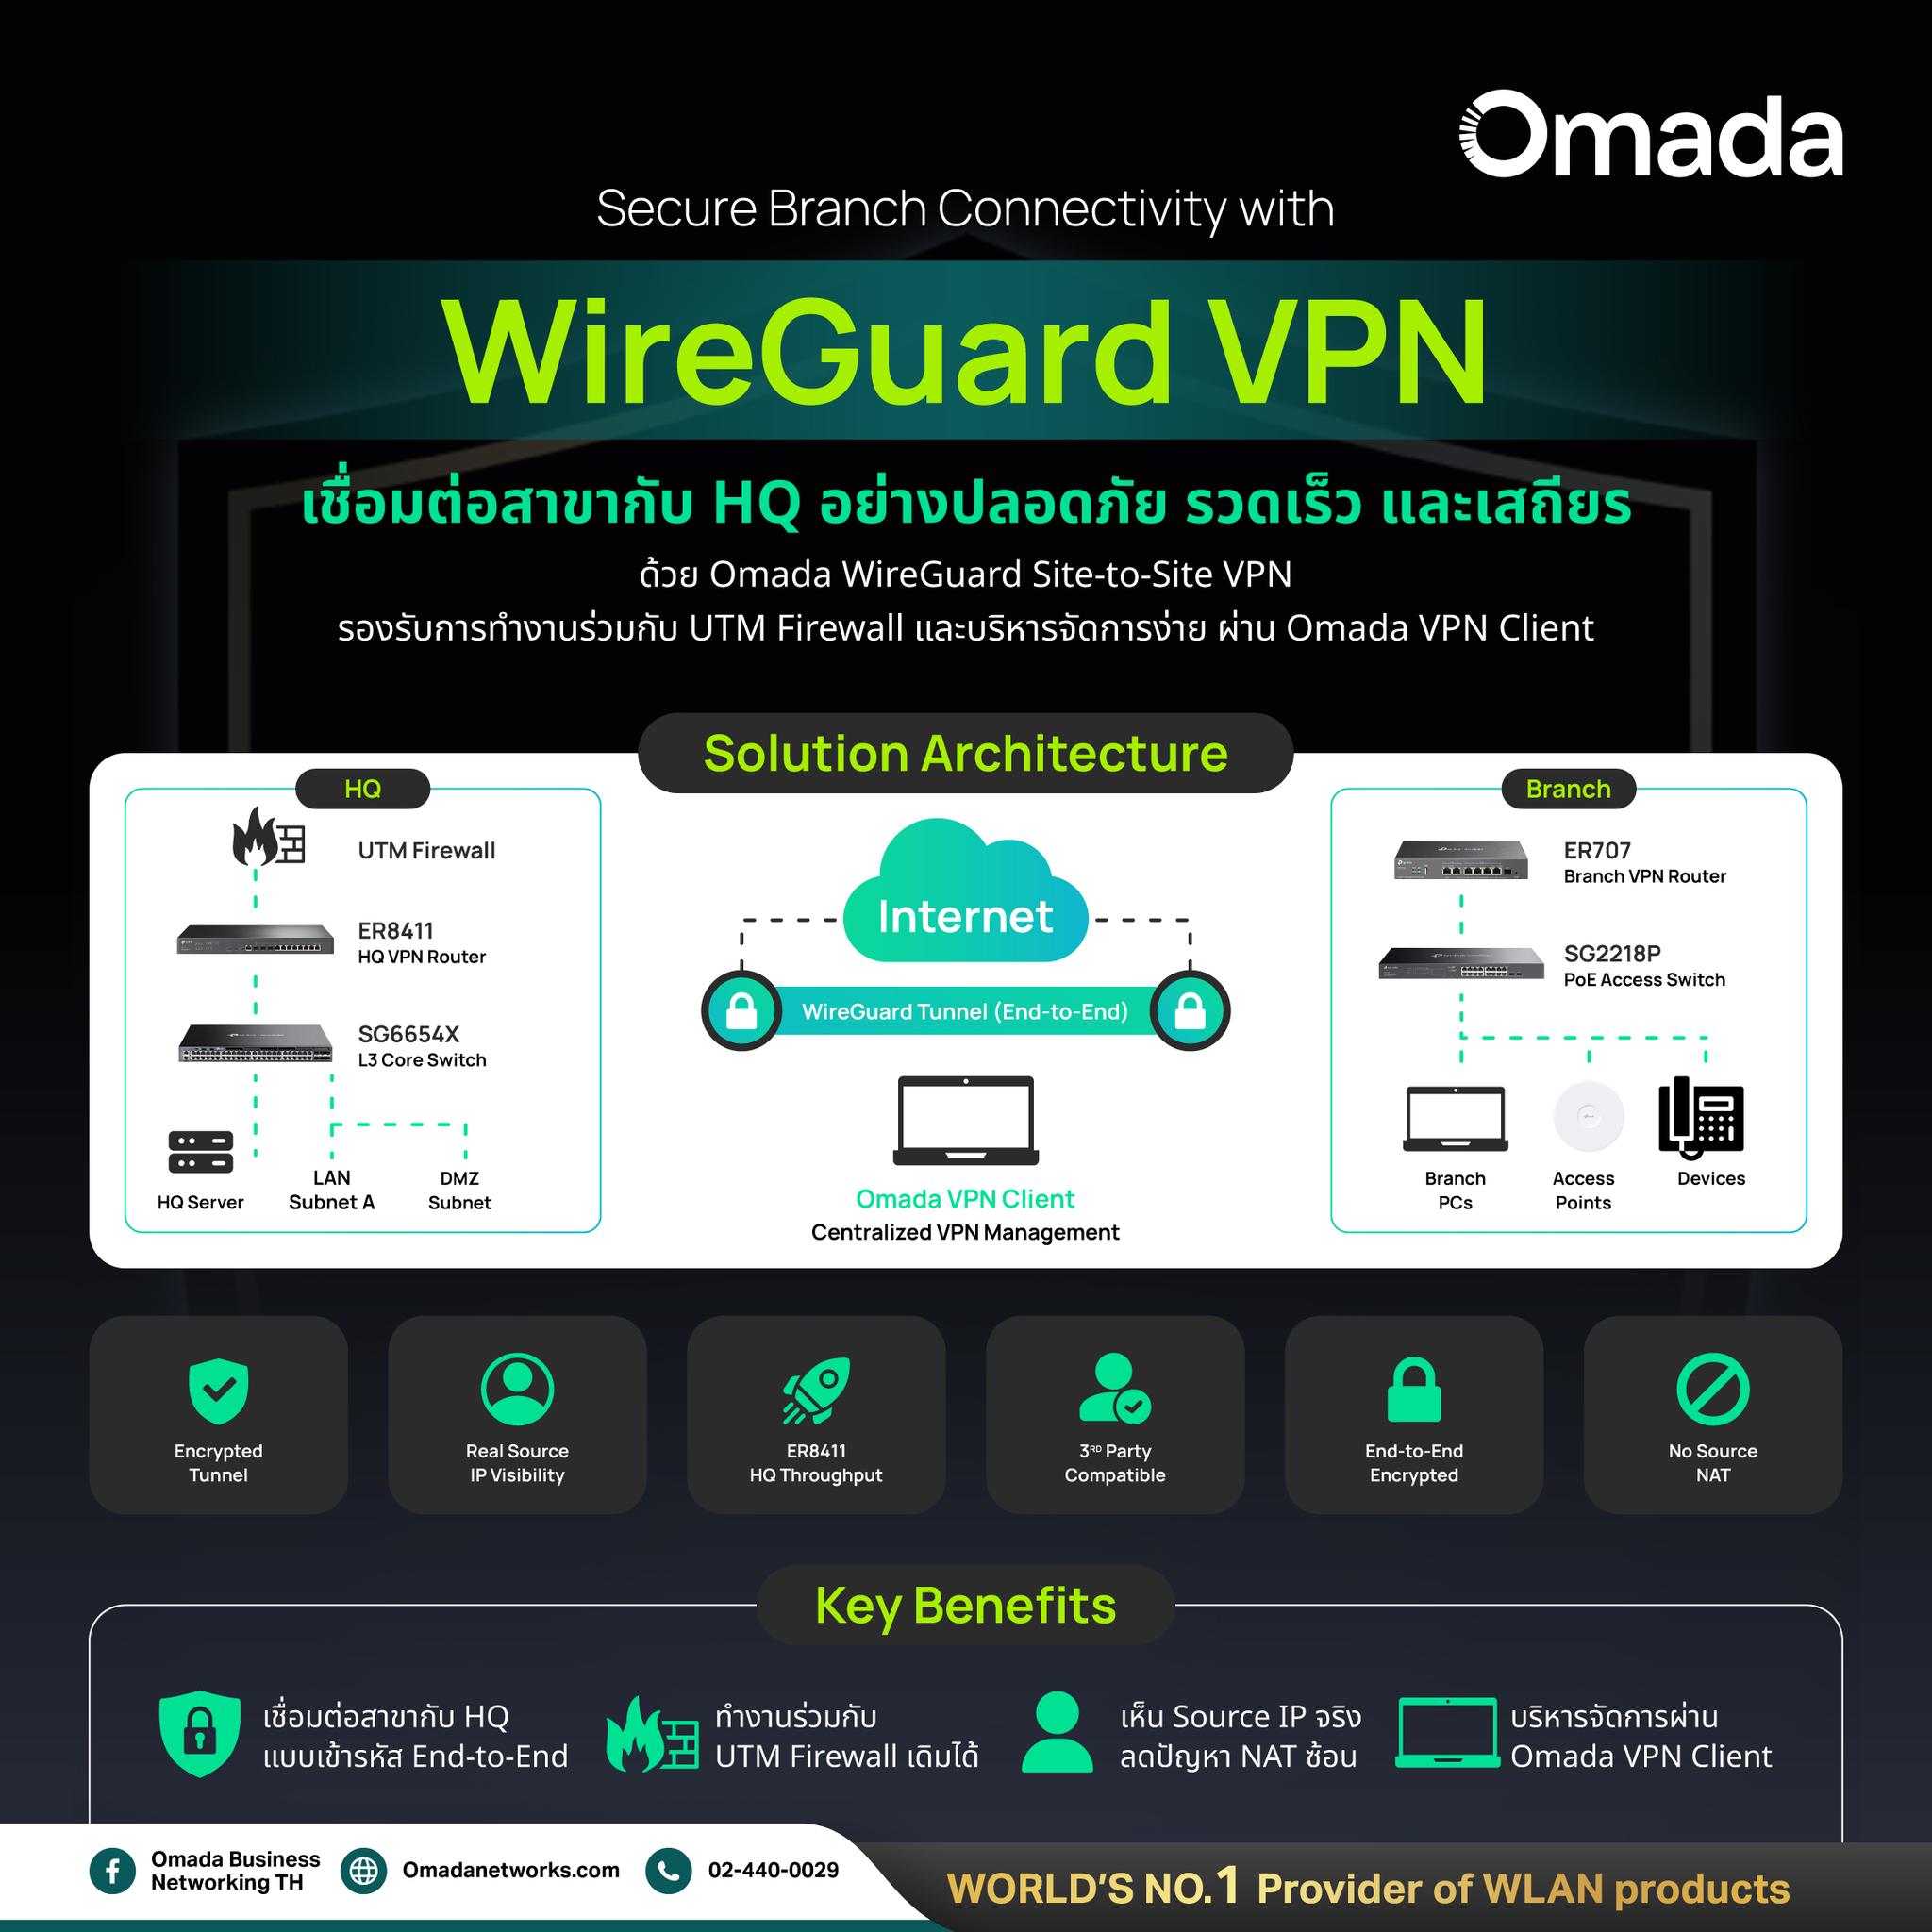
📍𝐂𝐚𝐬𝐞 𝐒𝐭𝐮𝐝𝐲 110 สาขา แต่ใช้ Public IP แค่ 1 จุด ลดต้นทุนกว่า 1.3 ล้านบาทต่อปี พร้อมเชื่อมต่อ HQ อย่างปลอดภัย 𝐎𝐦𝐚𝐝𝐚 𝐁𝐫𝐚𝐧𝐜𝐡 𝐕𝐏𝐍 𝐂𝐨𝐧𝐧𝐞𝐜𝐭𝐢𝐯𝐢𝐭𝐲 𝐒𝐨𝐥𝐮𝐭𝐢𝐨𝐧 เชื่อมต่อหลายสาขากลับ HQ อย่างปลอดภัย ลดต้นทุน Public IP ด้วย Omada Gateway สำหรับองค์กรที่มีสาขาจำนวนมาก การเชื่อมต่อเครือข่ายระหว่างสาขาและสำนักงานใหญ่ถือเป็นระบบสำคัญที่ทำให้ธุรกิจดำเนินต่อได้อย่างราบรื่น ไม่ว่าจะเป็นการเข้าถึง Server, Application ภายใน, Database หรือระบบหลังบ้านที่อยู่ที่ HQ หากการเชื่อมต่อมีต้นทุนสูง ใช้งานยุ่งยาก หรือพึ่งพาผู้ใช้งานมากเกินไป ปัญหาจะไม่ได้เกิดแค่กับทีม IT แต่จะกระทบต่อการทำงานของทุกสาขาทันที ลูกค้ารายนี้มีระบบ Network ที่ใช้งานร่วมกับ UTM Firewall ที่สำนักงานใหญ่ และต้องการเชื่อมต่อสาขากว่า 110 ไซต์กลับมายัง HQ อย่างปลอดภัย เดิมหากออกแบบด้วย IPsec Site-to-Site VPN ตามรูปแบบทั่วไป จะจำเป็นต้องใช้ Public IP ทุกไซต์ ทั้งสำนักงานใหญ่และทุกสาขา รวมประมาณ 111 Public IP ซึ่งทำให้เกิดค่าใช้จ่ายรายเดือนสูงมาก หากคิดค่า Public IP ประมาณ 1,000 บาทต่อไซต์ต่อเดือน องค์กรจะมีต้นทุนสูงถึงประมาณ 111,000 บาทต่อเดือน หรือมากกว่า 1.3 ล้านบาทต่อปี แนวทางเดิมของลูกค้าคือให้ผู้ใช้งานเชื่อมต่อกลับเข้า HQ ผ่าน Software Client VPN เนื่องจากสาขาไม่มี Public IP วิธีนี้สามารถใช้งานได้ แต่ไม่สะดวกในระยะยาว เพราะ User ต้องเปิดโปรแกรม VPN เองทุกครั้ง ต้องตั้งค่าบนอุปกรณ์แต่ละเครื่อง และเมื่อเกิดปัญหาการเชื่อมต่อ ทีม IT ต้องเข้าไปดูแลเป็นรายบุคคล ทำให้การบริหารจัดการสาขาจำนวนมากกลายเป็นภาระที่ซับซ้อน โซลูชันนี้จึงเลือกใช้ Omada Gateway เป็นแกนหลักในการเชื่อมต่อสาขา โดยนำ Omada ER707 ไปติดตั้งที่ฝั่ง Branch และใช้ Omada ER8411 ที่ฝั่ง HQ เพื่อทำหน้าที่เป็นศูนย์กลางในการรับการเชื่อมต่อ VPN จากหลายสาขา ผ่าน Wire Guard VPN Protocol Site-to-Site ซึ่งเป็น Protocol ที่ Omada รองรับ ไม่ใช่สินค้าแยกต่างหาก นอกจากนี้ ในโครงสร้างของ Solution ยังมี Omada SG2218P ทำหน้าที่เป็น Access Switch ที่ฝั่ง Branch สำหรับเชื่อมต่ออุปกรณ์ภายในสาขาเข้ากับ Omada ER707 และใช้ Omada SG6654X เป็น L3 Switch ที่ฝั่ง HQ สำหรับกระจาย Traffic ต่อไปยัง Server, Application Server หรือ Network Segment ต่าง ๆ ภายในองค์กร ทำให้ระบบสามารถเชื่อมต่อและจัดการ Traffic ระหว่าง Branch และ HQ ได้อย่างเป็นระบบมากขึ้น จุดแข็งของ Omada ในโซลูชันนี้คือความสามารถในการออกแบบ Branch Connectivity ได้อย่างยืดหยุ่น สาขาไม่จำเป็นต้องมี Public IP ของตัวเอง แต่สามารถให้ Omada ER707 เชื่อมต่อกลับมายังสำนักงานใหญ่ผ่าน Internet ได้ โดยใช้ Public IP เพียงฝั่ง HQ ทำให้ลดค่าใช้จ่ายในการเช่า Public IP รายเดือนของแต่ละสาขาได้อย่างชัดเจน ในฝั่งสำนักงานใหญ่ UTM Firewall ยังคงทำหน้าที่เป็นระบบรักษาความปลอดภัยหลักขององค์กร ส่วน Omada ER8411 ทำหน้าที่เป็น HQ VPN Router สำหรับรับและจัดการการเชื่อมต่อจากสาขา โดยสามารถออกแบบให้ทำงานร่วมกับ Firewall เดิมผ่านการตั้งค่า NAT / DNAT ที่เหมาะสม ทำให้ลูกค้าไม่จำเป็นต้องรื้อ Infrastructure เดิม แต่สามารถเพิ่มความสามารถด้าน VPN และ Branch Connectivity เข้าไปในระบบได้ทันที เมื่อ Traffic จากสาขาเชื่อมต่อกลับมายัง HQ ผ่าน WireGuard Site-to-Site VPN แล้ว ฝั่งสำนักงานใหญ่จะมี UTM Firewall ทำหน้าที่เป็นด่าน Security หลัก พร้อมตั้งค่า 1:1 NAT / DNAT ไปยัง Omada ER8411 ซึ่งทำหน้าที่เป็น HQ VPN Router สำหรับรับการเชื่อมต่อจากสาขา จากนั้น Traffic จะถูกส่งต่อไปยัง Omada SG6654X ซึ่งเป็น L3 Switch สำหรับกระจายการเชื่อมต่อไปยัง HQ Server, Application Server และ Network Segment ต่าง ๆ ภายในองค์กร ขณะที่ฝั่งสาขา Omada ER707 จะทำหน้าที่เป็น Branch Router และเชื่อมต่อกับ Omada SG2218P Access Switch เพื่อกระจาย Network ให้กับ Branch PC และอุปกรณ์ปลายทางภายในสาขา ผลลัพธ์คือผู้ใช้งานที่สาขาสามารถเข้าถึงระบบภายใน HQ ได้ผ่าน Network โดยตรง ไม่จำเป็นต้องเปิด Software Client VPN เป็นหลักอีกต่อไป การเชื่อมต่อถูกจัดการในระดับ Router ผ่าน Omada Gateway ทำให้ User ใช้งานง่ายขึ้น ลดขั้นตอนที่ไม่จำเป็น ลดปัญหาการตั้งค่ารายเครื่อง และช่วยให้ทีม IT ดูแลระบบได้จากส่วนกลางมากขึ้น นอกจากการลดต้นทุน Public IP แล้ว โซลูชันนี้ยังแสดงให้เห็นศักยภาพของ Omada ในฐานะ Business Networking Solution ที่สามารถทำงานร่วมกับระบบเดิมของลูกค้าได้ ไม่ว่าจะเป็น Firewall เดิม, Network Segment เดิม หรือโครงสร้าง Server ภายในองค์กร Omada ไม่ได้เข้ามาแทนที่ทุกอย่างแบบต้องรื้อระบบใหม่ แต่เข้ามาเติมความสามารถให้ระบบเดิมเชื่อมต่อหลายสาขาได้ง่ายขึ้น คุ้มค่าขึ้น และพร้อมขยายในอนาคต ผ่านการทำงานร่วมกันของ Omada ER707, Omada ER8411, Omada SG2218P และ Omada SG6654X อย่างไรก็ตาม ลูกค้ายังคงเลือกเก็บ Software Client VPN ไว้เป็น Backup Solution สำหรับกรณีฉุกเฉิน หรือสำหรับผู้ใช้งานบางกลุ่มที่ต้องเชื่อมต่อจากภายนอกสำนักงาน ทำให้ระบบมีความยืดหยุ่นมากขึ้น โดยมี Wire Guard Site-to-Site VPN เป็นเส้นทางหลักสำหรับการเชื่อมต่อสาขา และมี Omada VPN Client เป็นทางเลือกสำรองเมื่อจำเป็น เช่น การเชื่อมต่อของทีม IT, ผู้บริหาร หรือพนักงานที่ต้อง Remote Access จากภายนอกสาขา โดยสรุป Omada Branch VPN Connectivity Solution ช่วยเปลี่ยนรูปแบบการเชื่อมต่อหลายสาขาจากเดิมที่ต้องใช้ Public IP ทุกไซต์ มาเป็นการใช้ Public IP เพียงฝั่งสำนักงานใหญ่ ลดต้นทุนรายเดือนได้อย่างมีนัยสำคัญ พร้อมช่วยให้ User ใช้งานง่ายขึ้น ลดภาระของทีม IT และยังสามารถทำงานร่วมกับ UTM Firewall เดิมได้อย่างลงตัว นี่จึงไม่ใช่แค่การทำ VPN ระหว่าง HQ และ Branch แต่คือการใช้ศักยภาพของ Omada Gateway, Omada VPN Client, Omada Access Switch และ Omada L3 Switch เพื่อออกแบบระบบ Network ที่ตอบโจทย์ธุรกิจจริง ทั้งในด้านต้นทุน ความปลอดภัย ความยืดหยุ่น และความพร้อมสำหรับการขยายสาขาในอนาคต 📱สนใจปรึกษา Solution ระบบ Network และกล้องวงจรปิด ฟรี inbox มาเลย #Omada #BusinessNetwork #WireGuardVPN #VPN #NetworkSolution